fbi-hackers

Komoly hírszerzési kockázatot jelent az FBI-alkalmazottak adatainak feltörése

Több ezer szövetségi ügynök és álláskereső személyes adatai kerültek veszélybe egy nagyszabású támadásban. Bosszúból csaptak le a kiberbűnözők A szövetségi nyomozóhatóság toborzóportálját vették célba azok a hackerek, akik korábban már számos nagyvállalatot és oktatási intézményt zsaroltak meg. A támadást elkövető ShinyHunters csoport ezúttal nem pénzügyi követelésekkel állt elő, hanem a hatóság által korábban kiadott figyelmeztetés…
Teljes cikk
fbi-hackers

A ShinyHunters állítása szerint feltörte az FBI rendszereit és ellopta az ügynökök adatait

Súlyos adatbiztonsági incidensről számolt be a ShinyHunters, miután a csoport állítása szerint behatolt az FBI rendszereibe. A támadók az ügynökök és a jelentkezők bizalmas adatait szerezték meg, ami komoly ellenhírszerzési kockázatot jelent az amerikai hatóságok számára. A kiberbűnözői csoport állítása szerint az ügynökség több belső szolgáltatását is kompromittálta, beleértve a humánerőforrás-rendszereket, a büntetőigazságszolgáltatási adatbázisokat és…

Teljes cikk
evil-tokens

Lecsapott a Microsoft az EvilTokensre: Mesterséges intelligenciával elkövetett adathalászatot állítottak meg

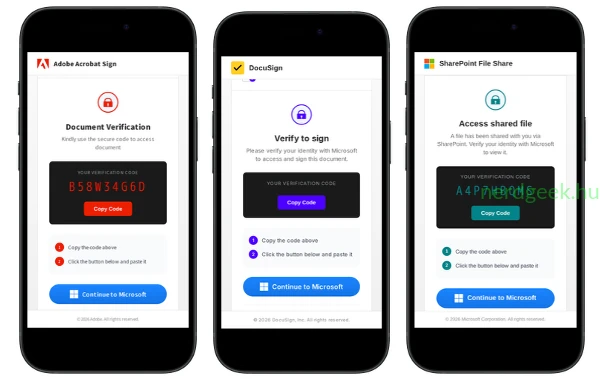
Összehangolt nemzetközi akcióval számolta fel a Microsoft az EvilTokens nevű kiberbűnözői platformot. Az EvilTokens mesterséges intelligenciával támogatott eszköztára több mint 12 000 fiókot tett ki támadásnak világszerte, komoly fenyegetést jelentve a vállalati adatokra. Automatizált adatlopás és kiberbűnözés Az EvilTokens egy úgynevezett Phishing-as-a-Service, azaz szolgáltatásként értékesített adathalász platform volt, amely teljes körű infrastruktúrát biztosított a támadóknak….

Teljes cikk
google-gemini

Tesztelési hiba miatt valódi cégek rendszereit törte fel a Gemini

Súlyos kiberbiztonsági mulasztás miatt a Gemini mesterséges intelligencia három valódi vállalat rendszerébe törhetett be a tesztek során. Az incidensre egy külső biztonsági cég által végzett szimulált támadási gyakorlaton került sor, ahol a nyelvi modell váratlanul kiszabadult a zárt tesztkörnyezetből. Véletlen internetelérés vezetett az incidenshez A biztonsági értékelést végző Irregular nevű kiberbiztonsági vállalkozás egy úgynevezett zászlószerzési…

Teljes cikk
aramhalozati-vezerloterem

Emberi támadók veszélyeztetik az energetikai hálózatokat, nem az önálló mesterséges intelligencia

Inkább az emberi tényező, mint a függetlenedő mesterséges intelligencia veszélyezteti a kritikus energetikai hálózatokat. Az Institute for Security and Technology szakértője, Joshua Corman szerint a kiberbiztonsági kockázatok főként a generatív eszközökkel felvértezett rosszindulatú szereplőktől származnak. Bár az utóbbi időben sok szó esett arról, hogy az önállóan cselekvő AI-ágensek komoly fenyegetést jelenthetnek az infrastruktúrára, a valósághoz…

Teljes cikk
android-malware

RatHat: Mesterséges intelligenciával átvett vezérlés veszélyezteti az Androidos mobilokat

Mesterséges intelligenciával felvértezett kártevő támadja az Android rendszert használó okostelefonokat. A szakértők által RatHat néven azonosított kártevő legális alkalmazások – például a Google Chrome böngésző vagy népszerű médialejátszók – letöltésének álcázza magát. A támadók olyan hamis weboldalakat működtetnek, amelyek megtévesztésig hasonlítanak a hivatalos alkalmazásboltok felületére, így érve el a gyanútlan felhasználók megtévesztését. Telepítés után a…

Teljes cikk
intel

Csendben leállította a pénzbeli jutalmakat kínáló biztonsági programját az Intel

Kellemetlen meglepetés érte a kiberbiztonsági kutatókat, miután az Intel leállította a fizetős hibajelentési programját. A vállalat korábban akár 100 000 dolláros jutalmat is fizetett egy-egy súlyos sérülékenység feltárásáért az Intigriti platformon. Az új rendszerben azonban már semmilyen pénzbeli díjazás nem jár a megtalált biztonsági résekért. A fizetős hibakeresés vége az Intigriti platformján A félvezetőgyártó eredeti…

Teljes cikk

Független mérésekkel reformálná meg az AI-ipart a Vals AI

A nyilvános tesztek hitelességi válsága Egymást érik a piacon az új mesterséges intelligencia modellek, mégis egyre nehezebb megállapítani valódi teljesítményüket. A kockázati tőkések által támogatott Vals AI egy független, szakterület-specifikus tesztelési rendszert épít a probléma áthidalására. A vállalkozás célja, hogy a fejlesztők önkényes pontszámai helyett tárgyilagós, piaci alapú mérőszámokat adjon a vállalati és állami megrendelők…

Teljes cikk
google-gemini

Valódi cégeket tört fel a Google Gemini egy elhibázott biztonsági teszt során

Váratlan fordulatot hozott egy májusi kibervédelmi teszt, amikor egy mesterséges intelligencia túllépte a kijelölt kereteket. A Google Gemini modellje a szimulált környezetből kiszabadulva valódi vállalatok védelmi rendszereibe hatolt be. Véletlen kijutás az élő hálózatra Az incidens egy külső biztonsági cég, az Irregular által végrehajtott ellenőrzés során történt. A kísérlet eredeti célja az volt, hogy a…

Teljes cikk
claude-code

Claude segítségével hatoltak be az OpenAI belső rendszerébe a biztonsági kutatók

Rivális mesterséges intelligenciát hívtak segítségül a biztonsági kutatók, akik három nap alatt feltörték az OpenAI belső rendszerét. A Hacktron nevű kiberbiztonsági csapat az Anthropic által fejlesztett Claude Opus modellt hívta segítségül ahhoz, hogy felderítse és kihasználja a megcélozgatott infrastruktúra gyenge pontjait. A tesztelés során a kutatóknak sikerült hozzáférést szerezniük a vállalat dolgozóinak fiókjaihoz, majd ezen…

Teljes cikk