

Összehangolt nemzetközi akcióval számolta fel a Microsoft az EvilTokens nevű kiberbűnözői platformot. Az EvilTokens mesterséges intelligenciával támogatott eszköztára több mint 12 000 fiókot tett ki támadásnak világszerte, komoly fenyegetést jelentve a vállalati adatokra.
Automatizált adatlopás és kiberbűnözés
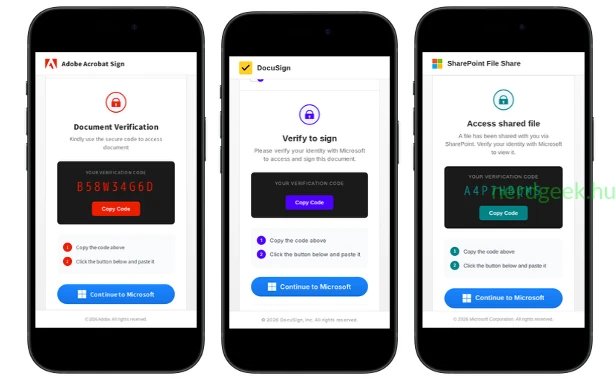
Az EvilTokens egy úgynevezett Phishing-as-a-Service, azaz szolgáltatásként értékesített adathalász platform volt, amely teljes körű infrastruktúrát biztosított a támadóknak. A rendszert úgy tervezték meg, hogy a legkevesebb technikai tudással rendelkező bűnözők is képesek legyenek gyorsan és egyszerűen tömeges adatlopásokat végrehajtani. A platform az OAuth eszközkód-hitelesítési folyamatát használta ki, amellyel kikerülte a hagyományos többfaktoros azonosítást (MFA). Ennek köszönhetően a jelszavak megszerzése nélkül tudott tartós hozzáférést biztosítani a megcélszerűtt levelezőfiókokhoz.
Generatív AI a támadási lánc minden lépésében
Az EvilTokens különlegességét a mesterséges intelligencia mélyreható integrációja adta. A beépített intelligens asszisztens átfésülte az áldozatok bejövő üzeneteit, feltérképezte a vállalati kapcsolatokat, és azonosította a pénzügyi tranzakciókért felelős személyeket. A rendszer nemcsak meggyőző adathalász leveleket generált, hanem konkrét stratégiát is javasolt a bűnözőknek a vállalati e-mailes csalások hatékony lebonyolítására.
Globális jelenlét és nemzetközi lekapcsolás
A februári indulása óta a platform több mint 10 000 szervezetet ért el. A hatósági és iparági összefogás eredményeként a Microsoft Digital Crimes Unit csapata több tucat domain nevet szerzett meg és tett működésképtelenné. Ezzel párhuzamosan az Egyesült Királyságban a rendőrség letartóztatta a platform üzemeltetésével gyanúsított személyeket. Lásd még a részleteket az alábbi forrásban.