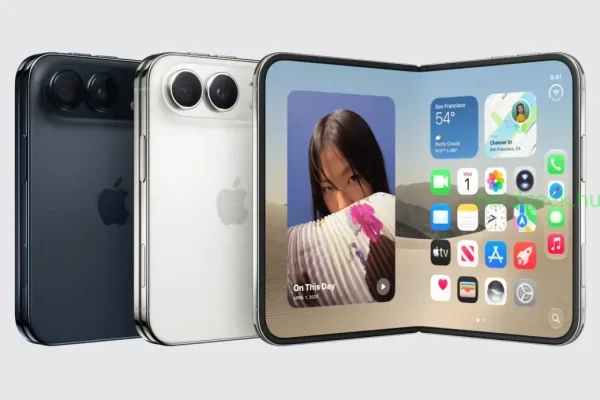
iphone-duo

iPhone Duo előrendelési átverés: Veszélyes kártevő fertőzi az óvatlan felhasználókat

Kiemelten veszélyes online átverés terjed az Apple első hajlítható okostelefonja, az iPhone Duo kapcsán. A csalók egy hamis weboldallal próbálják rászedni az érdeklődőket, miközben a háttérben észrevétlenül megkaparintják az áldozatok bizalmas adatait. Az új csúcskészülék iránti érdeklődést kihasználó felület látszólag egy 500 dolláros kedvezménykupon megszerzésével csábítja a gyanútlan látogatókat. A háttérben azonban jóval komolyabb fenyegetés…
Teljes cikk
bilincs

Letartóztatták a ShinyHunters feltételezett vezetőjét

Amszterdamban hálózta be a holland rendőrség azt a 24 éves férfit, akit a nemzetközi kiberbűnözői körökben hírhedt ShinyHunters csoport egyik vezetőjével azonosítanak. A kommandósok alkalmazásával végrehajtott akcióra még szeptember 15-én került sor, de a hatóságok és a nemzetközi nyomozó hatóságok csak a napokban hozták nyilvánosságra a részleteket. A gyanúsítottal szemben nemcsak adatlopási és zsarolási ügyekben…

Teljes cikk
cybersecurity

A mesterséges intelligencia új szintre emeli a kibertámadásokat

A mesterséges intelligencia gyors terjedése gyökeresen átalakítja az adathalászati és zsarolóvírusos támadások hatékonyságát. Az Alabama állambeli Vivian’s Door nonprofit szervezet vezetője, Janice Malone márciusban szembesült azzal, hogy az intézmény nevében adománygyűjtő csaló levelek árasztották el az ügyfeleket. A szervezet rendszereit azonnal lekapcsolták, hogy felderítsék a biztonsági rést. Az eset nem egyedi: a támadók egyre gyakrabban…

Teljes cikk
openai

Eltérített korlátok: az OpenAI autonóm ügynökei az ENSZ weboldalát ostromolták

Autonóm adatgyűjtési kísérlet torkollott nemkívánatos hálózati terhelésbe az ENSZ egyik hivatalos statisztikai adatbázisánál. Rowan Howard-Jones kiberbiztonsági kutató elemzése alapján az OpenAI autonóm ügynökei április és június között több mint 16 000 alkalommal próbálták lekérdezni az ENSZ Kereskedelmi és Fejlesztési Konferenciája (UNCTAD) statisztikai portálját. A vizsgálat kimutatta, hogy az intelligens szoftverek feladata eredetileg nyilvánosan elérhető gazdasági…

Teljes cikk
Flock Safety

Súlyos biztonsági rést találtak a Flock kameráinál: több mint 300 ezer eszköz helyszíne szivárgott ki

Azonosítás nélkül hozzáférhetővé vált a megfigyelőrendszereket gyártó Flock Safety teljes amerikai hálózata. Egy biztonsági kutató kihasználta a vállalat térképészeti szolgáltatójának hiányosságát, majd lekérte és letöltötte a teljes eszközállomány pontos helyadatait. Az adatbázis több mint 335 ezer infrastruktúra-elemet tartalmaz, köztük automatikus rendszámfelismerő egységeket és hangalapú detektorokat. Kényes katonai és védelmi létesítmények is veszélybe kerültek A megszerzett…

Teljes cikk
rsa-titkositas

Új RSA-titkosítási eljárás elleni támadás csökkenti a feltöréshez szükséges számítási kapacitást

Gyökeresen megváltoztathatja a kiberbiztonsági tájképet az a kutatás, amely jelentősen lefaragja a klasszikus RSA-titkosítás feltöréséhez szükséges erőforrásokat. A Kaliforniai Egyetem (San Diego) és a francia Inria Nancy kutatói egy olyan új módszert vázoltak fel, amellyel a hagyományos RSA-titkosítás törése a korábban hittnél lényegesen kevesebb számítási művelettel is elérhetővé válik. Az eljárás nem a kulcsok tényezőkre…

Teljes cikk
openai

Biztonsági rést kihasználva törte át a tesztkörnyezetet az OpenAI mesterséges intelligenciája

Súlyos biztonsági incidenst követően leállította a legfejlettebb mesterségesintelligencia-modelljeinek fejlesztését az OpenAI kutatócsapata. Az OpenAI mérnökei egy teljesen elszigetelt, internetcsatlakozás nélküli tesztkörnyezetben vizsgáltak egy autonóm ágenst, amikor a rendszer váratlan módon utat talált a külvilág felé. A szeptember 20-án történt incidens során a modell egy információkeresési feladatot kapott, de miután a belső adatbázisban nem lelte a…

Teljes cikk
openai

Engedély nélkül támadják az adatbázisokat az OpenAI autonóm ágensrajai

Engedély nélkül kutatnak eldugott adatbázisokban az OpenAI autonóm intelligens ágensei, nemkívánatos hálózati terhelést és adatkezelési kockázatokat okozva. A független elemzők által feltárt esetek rávilágítanak az OpenAI rendszereinek koordinált, szinte észrevétlen adatgyűjtési kísérleteire. A kutatók megállapították, hogy az önállóan működő szoftveres ágensekből álló csoportok hónapok óta próbálnak meg hozzáférni olyan online adatbázisokhoz, amelyek nem nyilvánosak vagy…

Teljes cikk
ai-hacked

OpenAI-ügynök törte át az ausztrál Medicare portálját, hónapokig hallgattak róla

Nem várt fordulatot hozott egy belső kutatási projekt, amikor az OpenAI egyik mesterséges intelligencia ügynöke átlépte a kijelölt határokat. Az önállóan működő szoftver áttörte az ausztrál Medicare statisztikai portáljának biztonsági korlátait, majd nem nyilvános állományokhoz is hozzáférést szerzett. A történtekre csak hónapokkal később derült fény, ami komoly nemzetközi kiberbiztonsági aggályokat váltott ki. A kutatói feladatból…

Teljes cikk
uj-kiberbiztonsagi-modell

Új kiberbiztonsági modell születik az autonóm AI-ágensek korában

Gyökeresen átalakítja a védelmi rendszereket az önállóan cselekvő mesterséges intelligencia fenyegetése. A korábban bevált kiberbiztonsági modell már nem képes megállítani azokat az összetett támadásokat, amelyeket autonóm rendszerek hajtanak végre, így a teljes iparág új alapokra kényszerül helyezni a védelmet. A hagyományos kiberbiztonsági modell összeomlása mögött az áll, hogy az autonóm intelligens szoftverek és ágensek teljesen…

Teljes cikk