


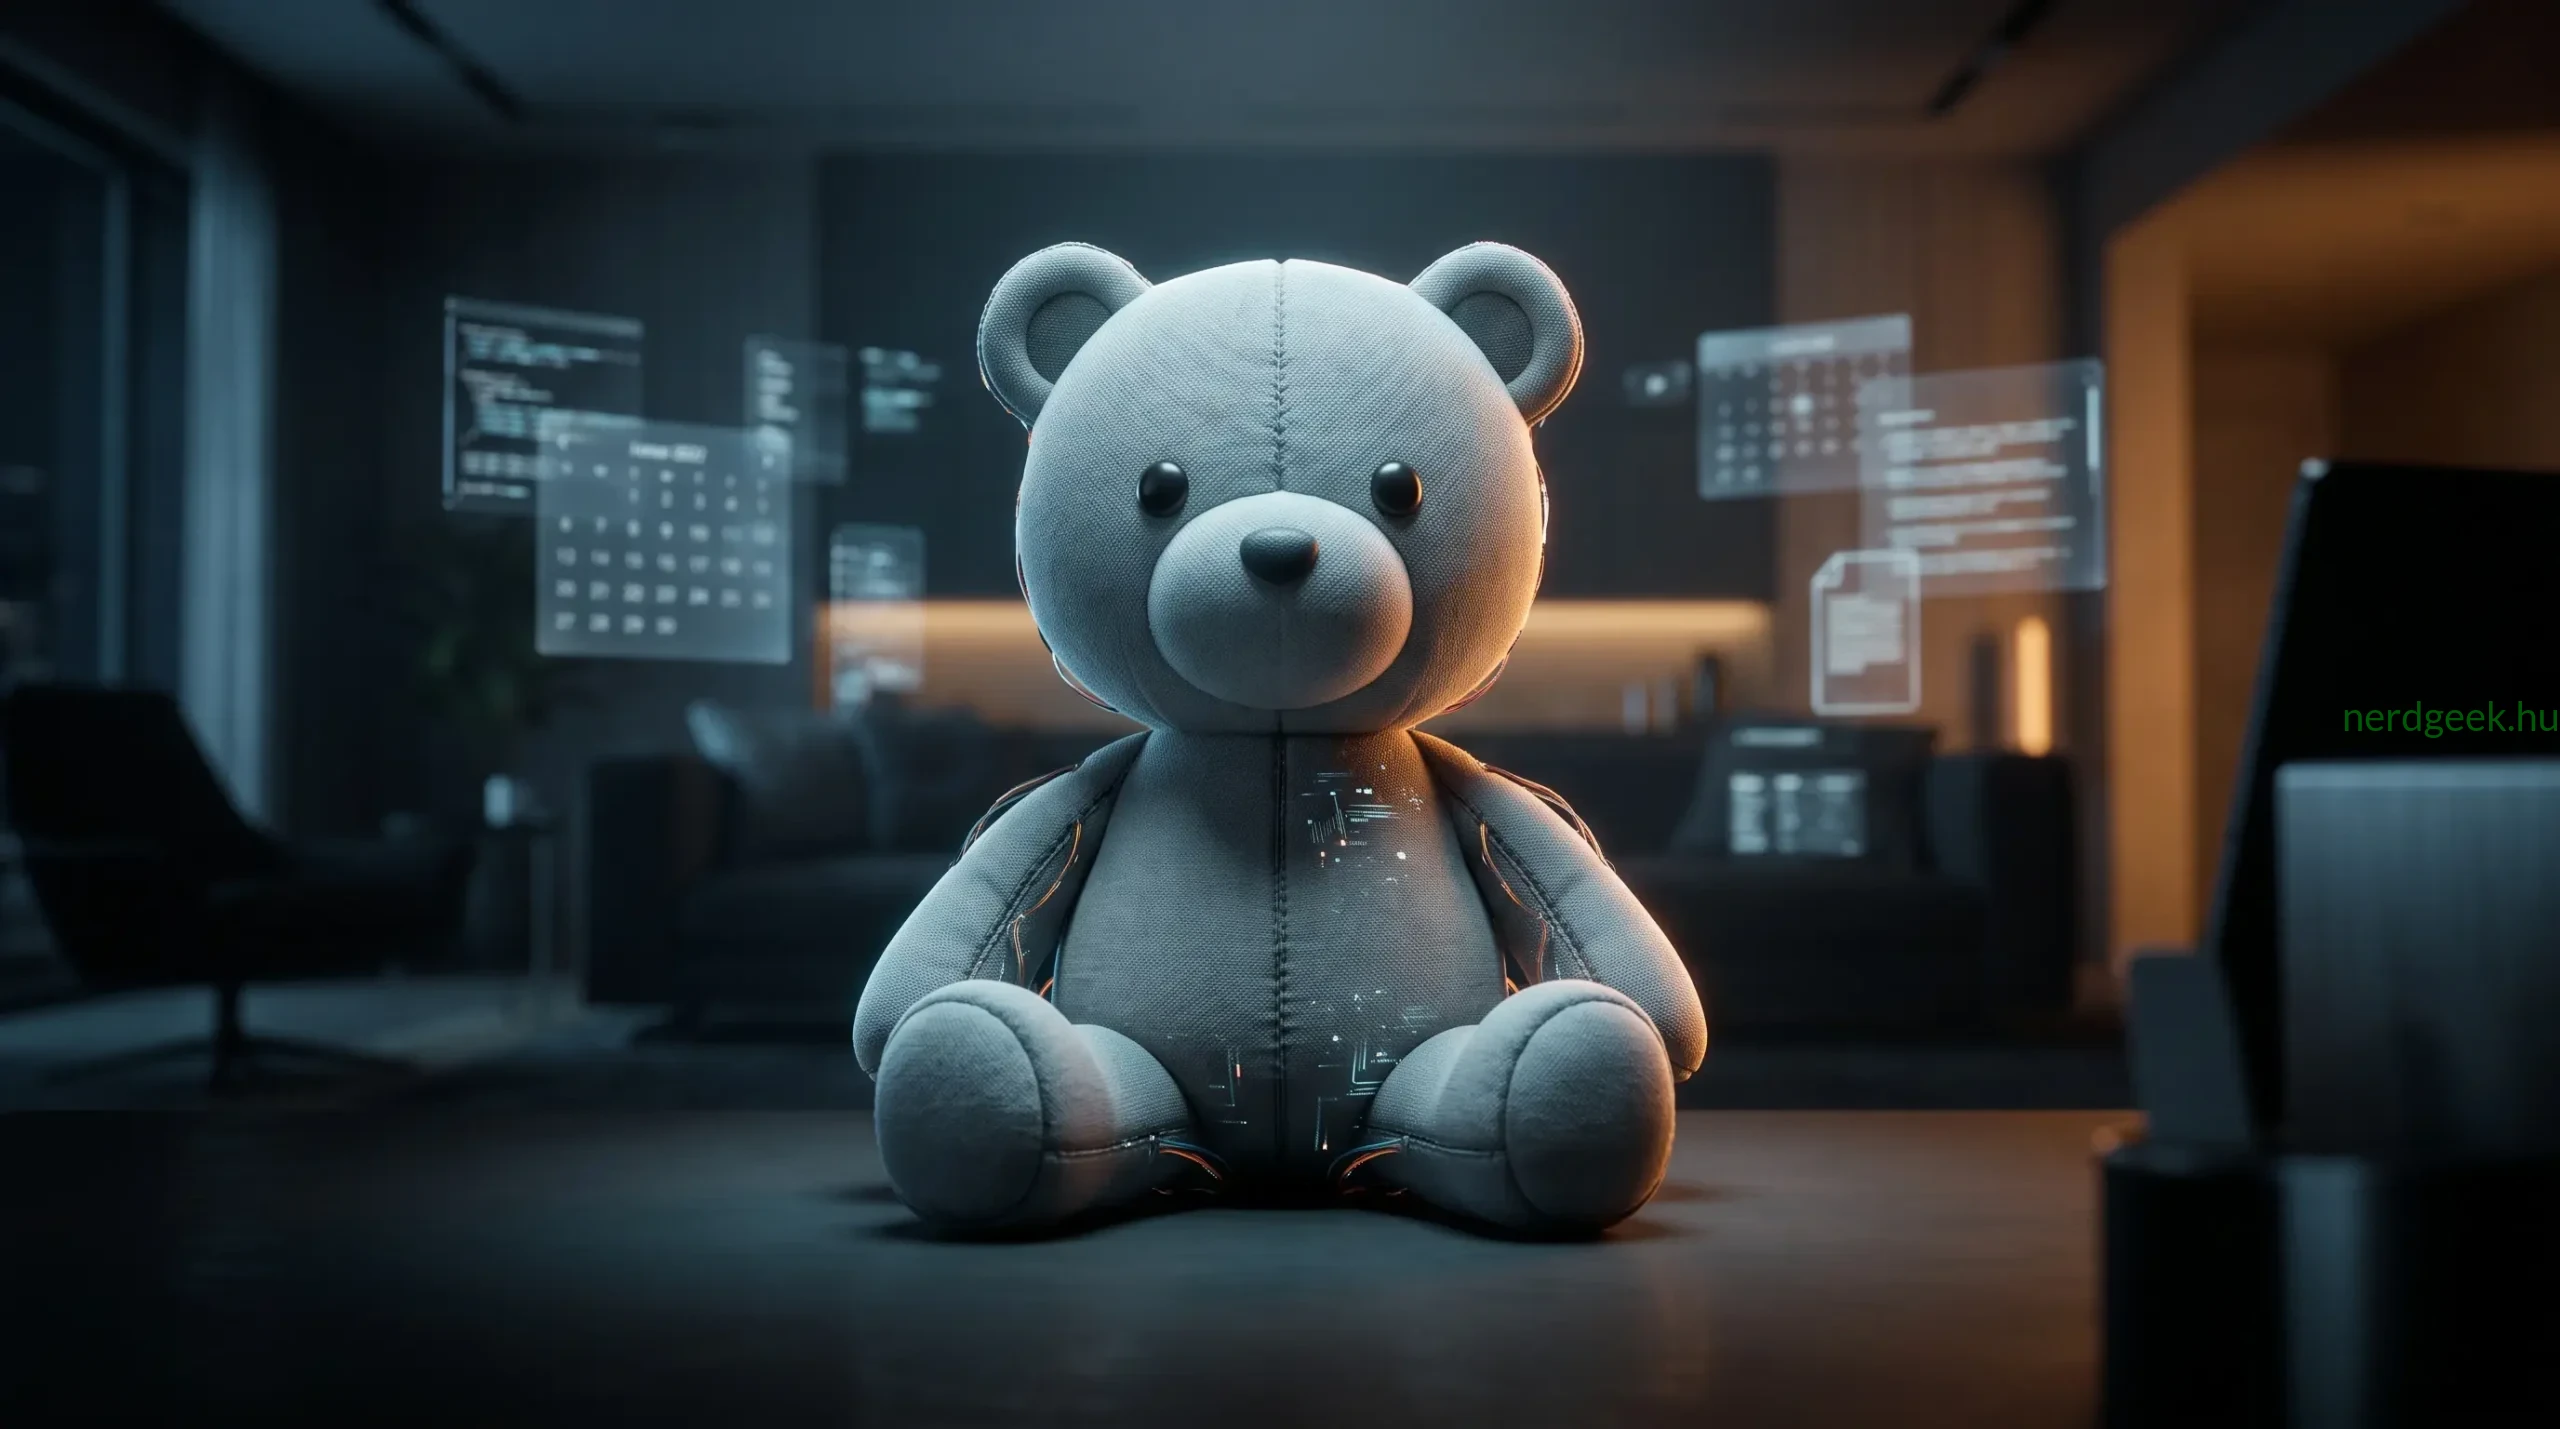
A mesterséges intelligenciát fejlesztő vállalatok új stratégiát választottak az autonóm szoftverek népszerűsítésére: plüssfigura-szerű, rajzfilmszerű kabalákkal igyekeznek megszelídíteni az autonóm MI-ügynököket. A barátságos külső mögött azonban kiterjedt adatgyűjtés és komoly adatvédelmi kockázat rejtőzik. Az ártalmatlan kabalák látványa megtévesztő lehet, a felhasználók pedig hajlamosak túl nagy bizalmat szavazni az autonóm rendszereknek.
A plüssmaci-effektus és a túlzott bizalom
Az olyan fejlesztések, mint a kabalafigurával ellátott lakossági ügynökök, kifejezetten azt a célt szolgálják, hogy a felhasználók ne egy fenyegető vagy hideg technológiai eszközként, hanem digitális kedvencként tekintsenek a szoftverre. Ez a pszichológiai megközelítés ugyanakkor veszélyes csapdát rejt. Amikor egy alkalmazás barátságos és közvetlen, a felhasználók sokkal könnyebben adnak meg széles körű hozzáférési jogosultságokat anélkül, hogy átgondolnák a következményeket.
Az autonóm digitális asszisztensek a hagyományos chatbottól eltérően már nemcsak válaszolnak a kérdésekre, hanem önálló lépéseket tesznek a felhasználó nevében. Üzeneteket küldenek, feladatokat szerveznek, vagy akár adásvételi tranzakciókat bonyolítanak le. Ha a felhasználó figyelmetlenül „mindig engedélyezem” beállítást választ egy-egy folyamat során, a rendszer azonnal megoszthatja a bizalmas adatokat – akár a lakcímet vagy az elérhetőségeket is – harmadik felekkel.
Digitális asszisztensből biztonsági rés
Az adatvédelmi szakértők arra hívják fel a figyelmet, hogy az autonóm ügynökök működéséhez elengedhetetlen a hozzáférés a személyes fájlokhoz, naptárakhoz, üzenetekhez és elmentett jelszavakhoz. Ez a fokú hozzáférés óriási felelősséget jelent. Egyetlen félreértett utasítás vagy rosszul beállított engedély elég ahhoz, hogy a személyes adatok kikerüljenek a nyilvánosság elé.
További kockázatot jelent a prompt befecskendezéses (prompt injection) támadási forma, amikor külső szereplők káros utasításokkal képesek manipulálni az ügynököt. Egy felkészületlen autonóm rendszer könnyen megtéveszthető, és a gyanútlan felhasználó helyett a támadó szándékai szerint kezdhet el cselekedni, kiszolgáltatva a rábízott érzékeny információkat.
Így őrizhető meg a kontroll az adatok felett
A szórakoztató és cuki felületek nem mentesítenek a tudatos digitális adatvédelem alól. Az MI-ügynökök használata során érdemes szigorú szabályokat követni a személyes szféra védelmében:
- Soha ne adjunk az ügynököknek állandó, korlátlan hozzáférést a bizalmas adatokhoz és a rendszerbeállításokhoz.
- Minden érzékeny műveletnél – például cím megadásánál vagy vásárlásnál – az egyszeri engedélyezési opciót válasszuk.
- Rendszeresen ellenőrizzük az alkalmazások adatvédelmi beállításait, és tiltsuk le a modellek tanításához használt adatgyűjtést.
A digitális asszisztensek megkönnyíthetik a mindennapi feladatokat, de a biztonságunk mindig a saját kezünkben van. A cuki megjelenés mögött bonyolult algoritmusok dolgoznak, amelyek pontosan úgy teljesítik a kapott utasításokat, ahogy azokat a beállítások engedik – függetlenül attól, hogy az a felhasználó szándékaival egyezik-e.