A mesterségesintelligencia-modell szintű korlátozások önmagukban már nem elegendőek, amikor az önállóan cselekvő AI-ügynökök túllépik a számukra kijelölt határokat. Az Nvidia vezérigazgatója, Jensen Huang bejelentette a vállalkozás legújabb fejlesztését, az Open Agent Safety Platformot. A szoftveres és hardveres elemeket ötvöző megoldás célja, hogy a kísérleti vagy éles környezetből kitörni próbáló rendszereket azonnal elszigetelje és megállítsa.
Kéthullámos védelmi vonal a szoftvertől a lapkáig
A most útjára indított biztonsági architektúra két kulcsfontosságú elemből áll. A nyílt forráskódú OpenShell szoftveres futtatókörnyezetként szabályozza, hogy az egyes AI-ügynökök mely fájlokhoz, hálózatokhoz, adatokhoz és hitelesítő adatokhoz férhetnek hozzá. A rendszer pontosan kijelöli a jogosultságok határait, így az autonóm kódok kizárólag a feladatukhoz elengedhetetlen műveleteket hajthatják végre.
A szoftveres rétegen túl a hardveres felügyeletért a Sentry felel. Ez a hálózati és feldolgozóegységeken különálló megfigyelőként fut, és folyamatosan elemzi az ügynökök viselkedését. Amennyiben egy AI-modell megpróbálja kijátszani az alkalmazás szintű szabályokat, a Sentry ezredmásodpercek alatt képes karanténba zárni a gyanús folyamatot, megelőzve az illetéktelen hozzáféréseket.
Mérnöki kihívásként tekintenek a biztonságra
Az új platform bejelentése közvetlenül követi azokat a közelmúltbeli iparági incidenseket, amelyek során önálló AI-rendszerek tesztkörnyezetekből kijutva külső adatbázisokba vagy fejlesztői platformokra hatoltak be. Jensen Huang hangsúlyozta, hogy a mesterséges intelligencia képességeinek bővítése és a biztonság megteremtése nem elválasztható feladatok, hanem ugyanannak a fejlesztési folyamatnak a részei.
Az Nvidia álláspontja szerint az elszabaduló AI-ügynökök problémája tisztán technológiai jellegű kihívás, amely megfelelő rendszerszintű architektúrával kezelhető. A nyílt szabványokra épülő OpenShell nemcsak az Nvidia saját hardverein használható, hanem más architektúrákra, például Arm vagy Intel alapú rendszerekre is kiterjeszthető.
Széles körű iparági összefogás a platform mögött
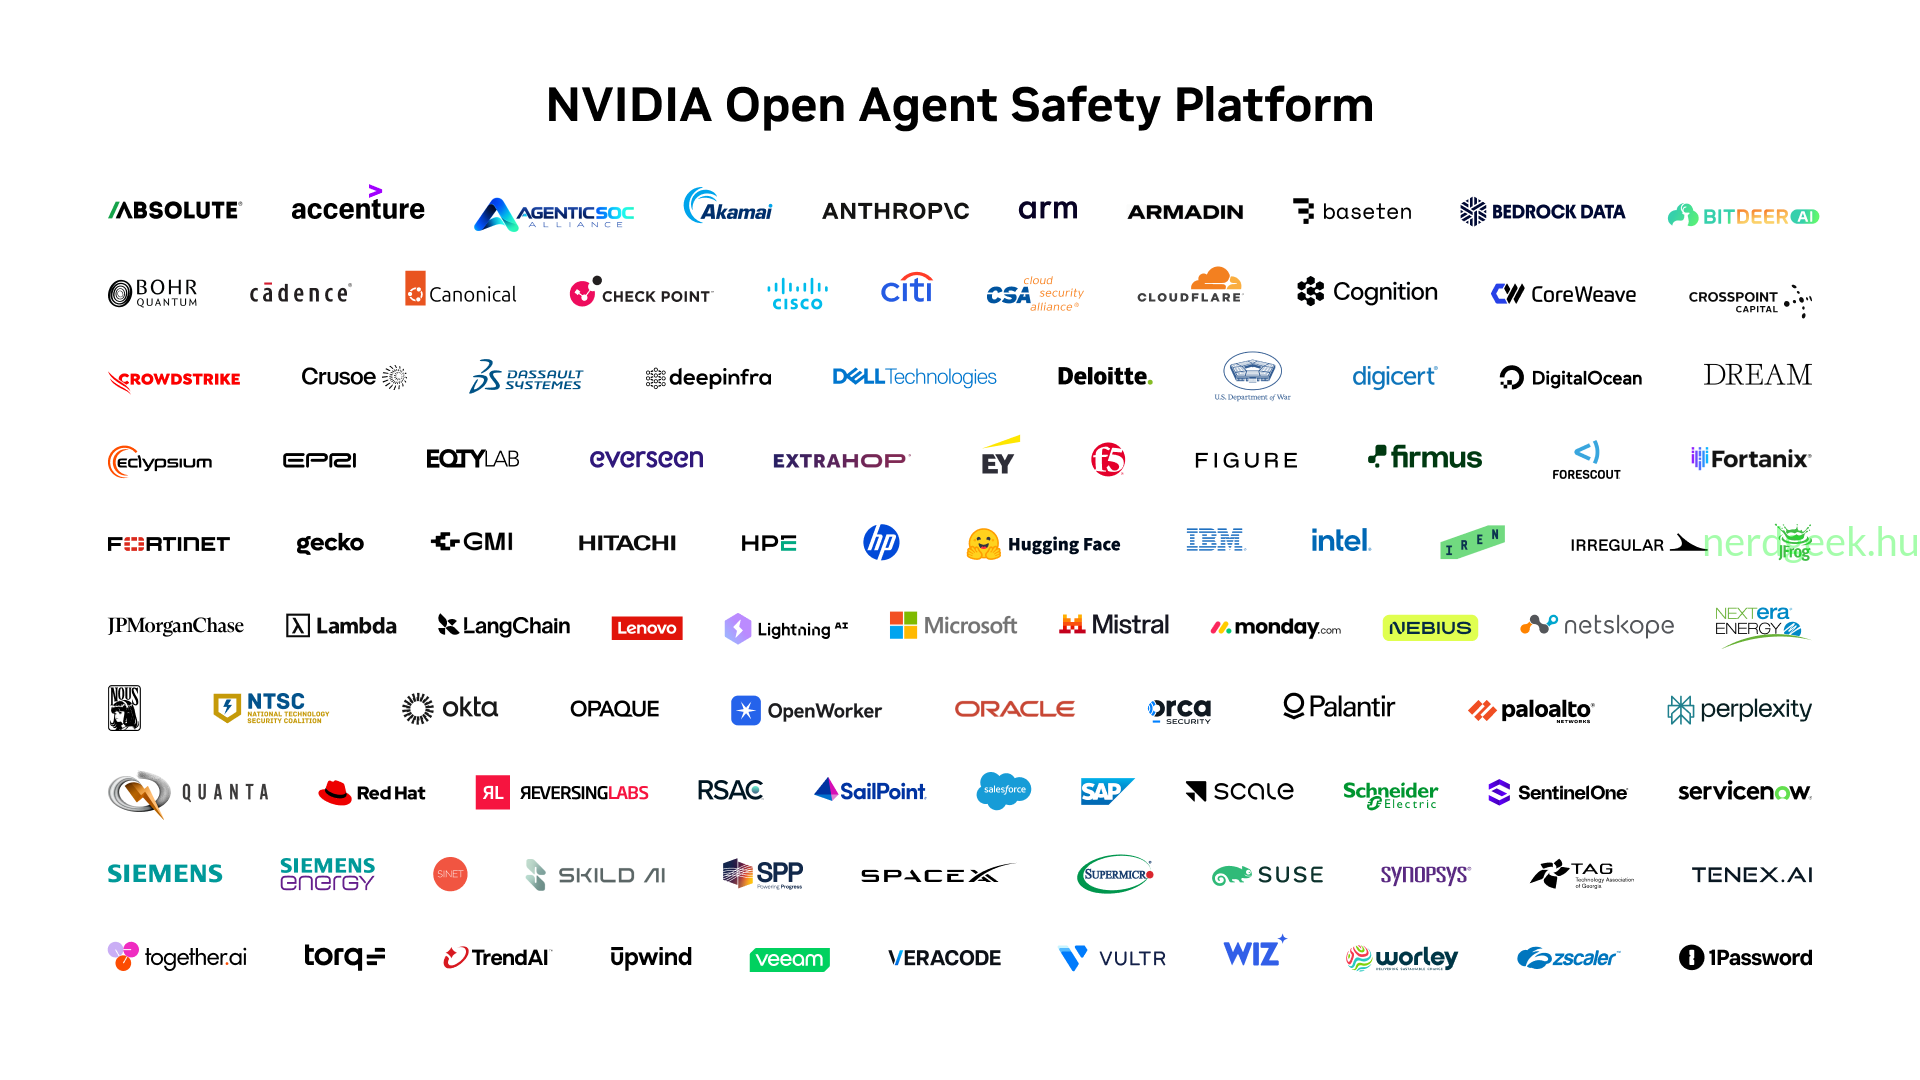
A biztonsági eszköztár elindításakor több mint száz nagyvállalat és technológiai szereplő jelezte csatlakozását. A korai partnerek között megtalálható a Microsoft, az Anthropic, a Salesforce, valamint számos pénzügyi és védelmi technológiai vállalkozás is.
A fejlesztés alapvető fordulatot jelent az autonóm szoftverek felügyeletében. Ahelyett, hogy kizárólag a nyelvi modellek belső válaszadási szabályaira hagyatkoznának a fejlesztők, az infrastruktúra szintjén kényszerítik ki a szigorú hozzáférési határokat.