


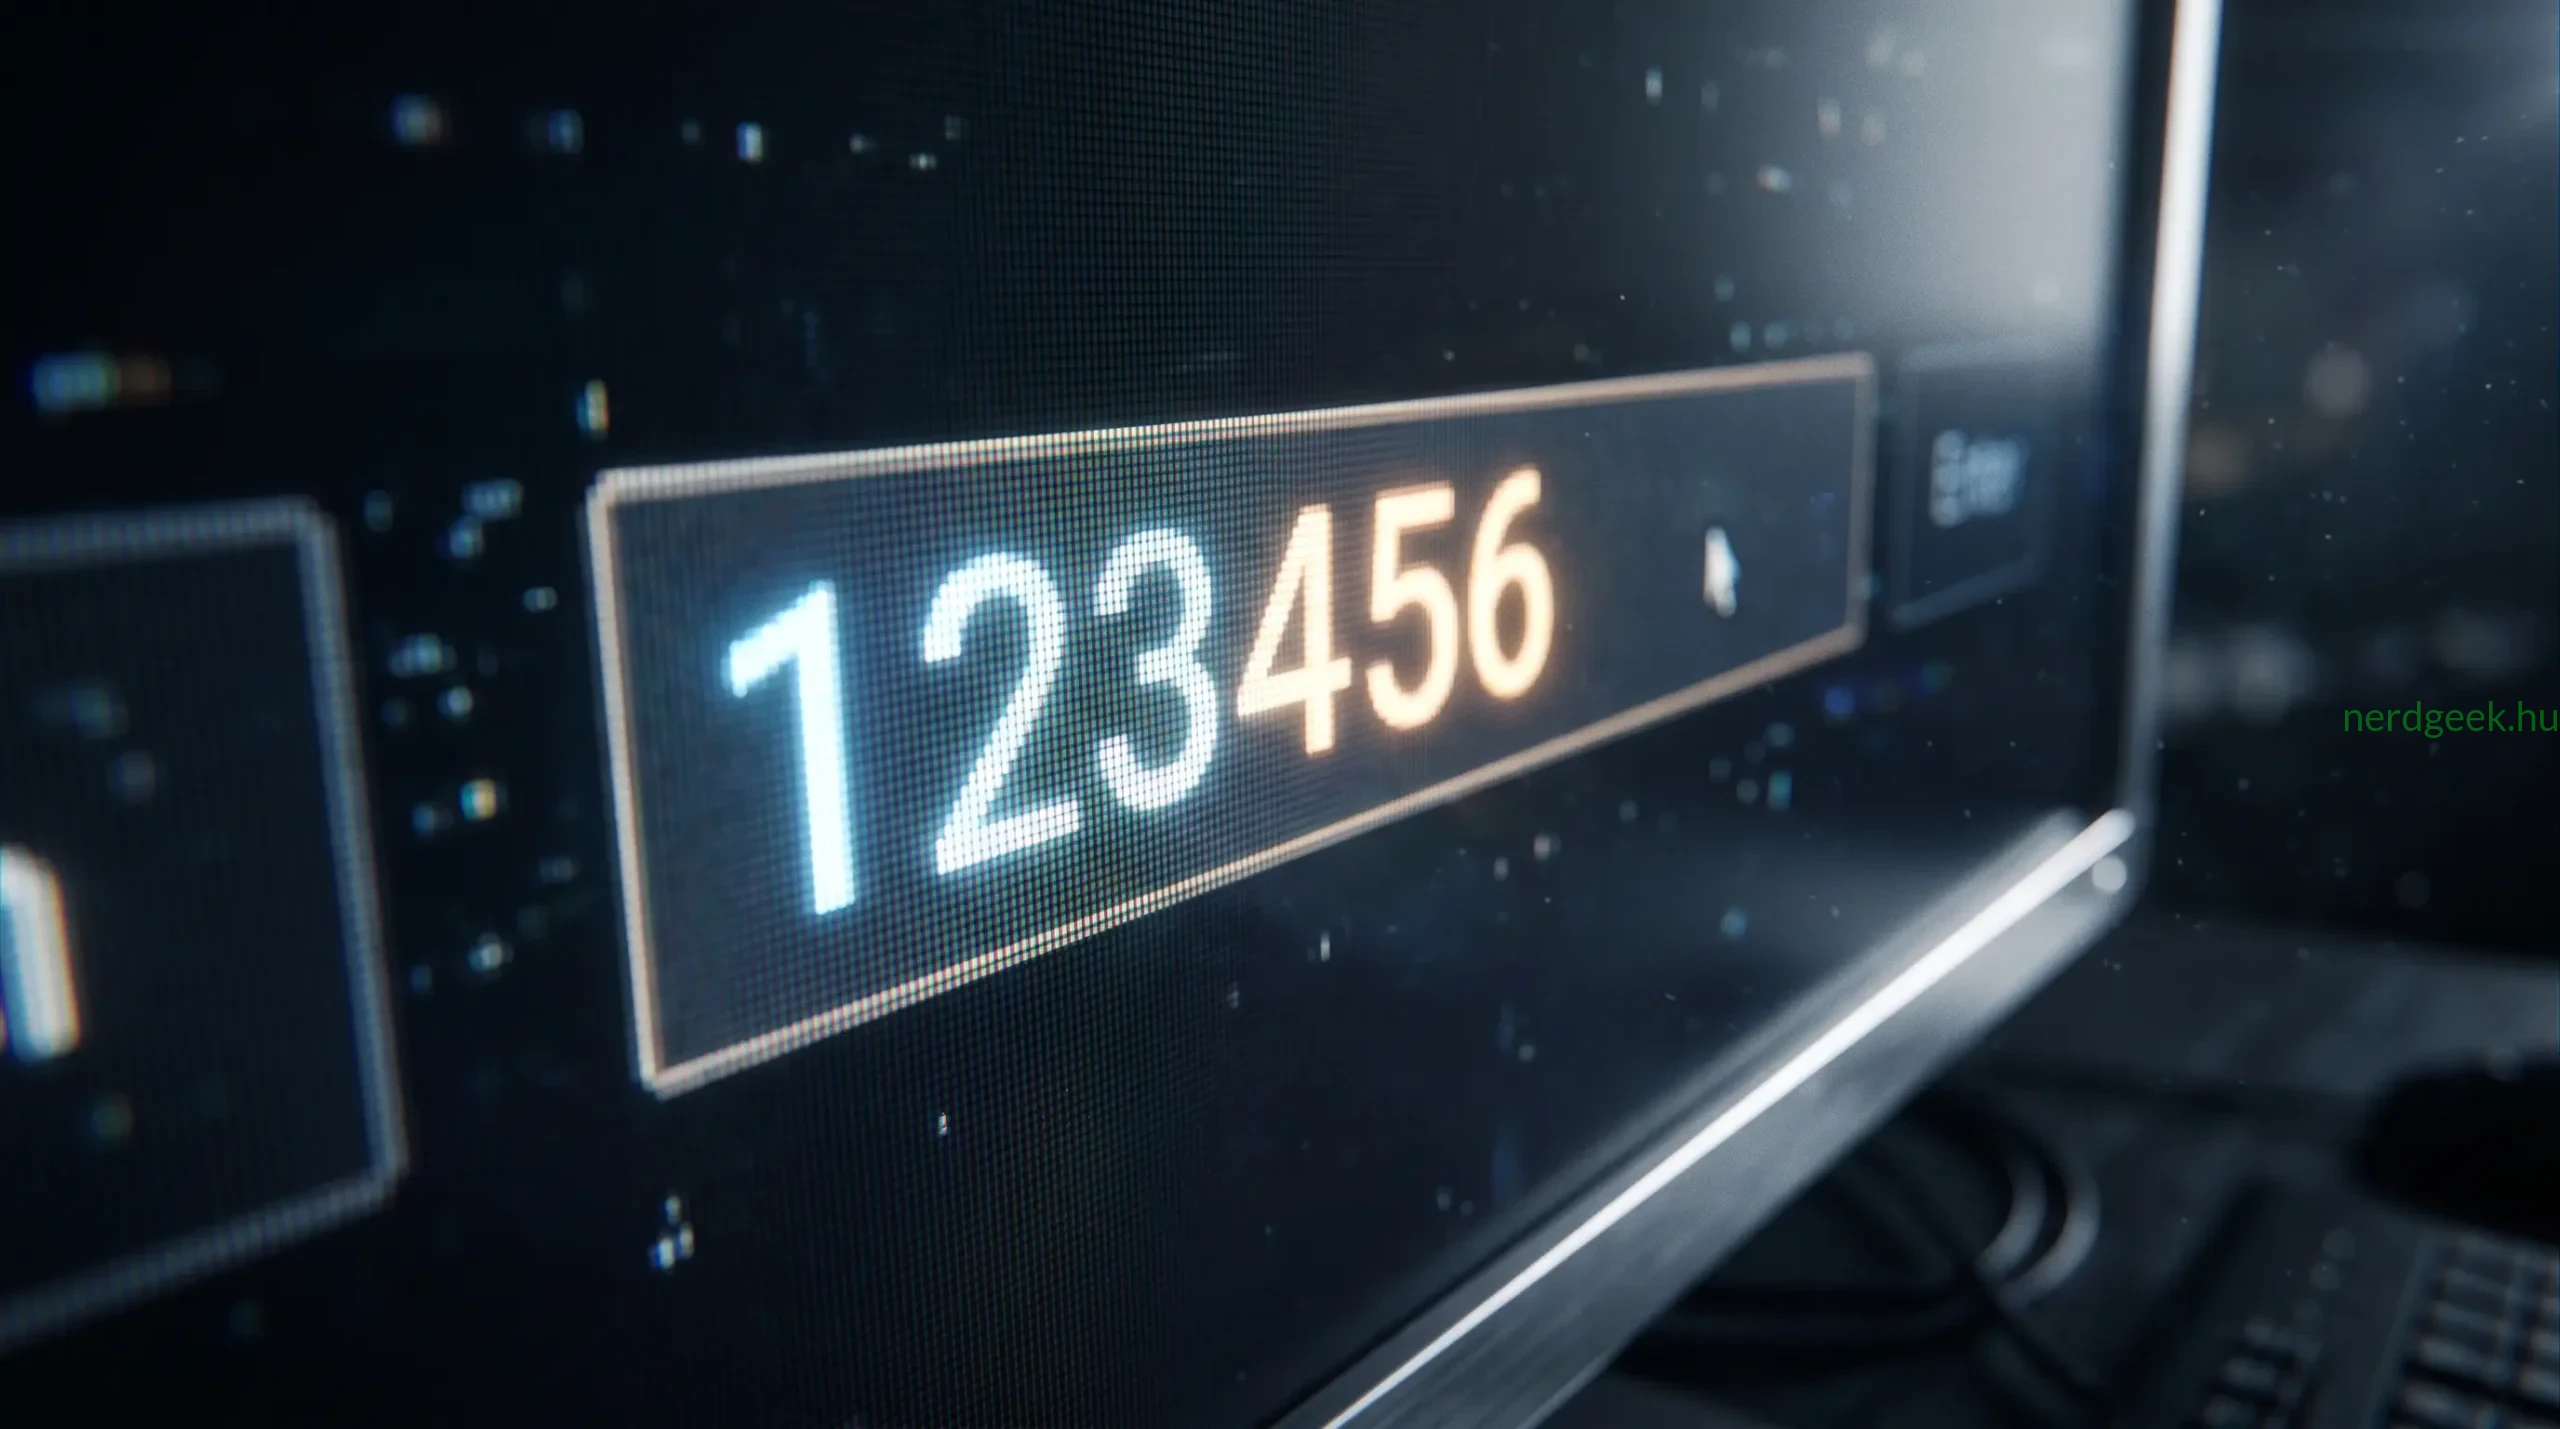
Dánia Központi Személyi Nyilvántartása (CPR) súlyos biztonsági incidenst szenvedett el, amikor illetéktelenek fértek hozzá mintegy 8,8 millió élő és elhunyt állampolgár személyes adataihoz. Az elkövető állítása szerint a rendszerhez hozzáféréssel rendelkező egyik külső külső partnerfiók adminisztrátori jelszava mindössze a ‘123456’ karaktersorozat volt. A szivárgás a dán lakosság jelentős részét és a korábban regisztrált személyeket egyaránt érinti.
A kiszivárgott adatok között szerepelnek a dán állampolgárok nevei, lakcímei és a személyi azonosító számként szolgáló CPR-számok. Az incidens nem a központi állami adatbázis közvetlen feltörésével történt, hanem egy engedéllyel rendelkező külső IT-szolgáltató rendszerének kompromittálásán keresztül. Az elkövető automated lekérdezésekkel mintegy 14 millió keresést futtatott le, és hetekig észrevétlenül gyűjtötte a rekordokat.
Hogyan történhetett meg a rendszerszintű mulasztás?
A támadás hátterében a hivatalos hozzáféréssel bíró partnervállalat hiányos biztonsági protokolljai állnak. A beszámolók szerint a cég legalább három fiókjánál – köztük egy adminisztrátori szintű hozzáférésnél – a legegyszerűbb, világviszonylatban is leggyakrabban feltört jelszót használták. A rendszer ráadásul nem kötelezte a felhasználókat kétlépcsős azonosításra (2FA), és a szokatlanul nagy számú automatizált lekérdezést sem blokkolta automatikusan a védelmi háló.
Az illetéktelen hozzáférésre végül nem a kiberbiztonsági riasztórendszerek, hanem egy pénzügyi ellenőrzés derített fényt. A minisztériumban a lekérdezések után kiállított, kirívóan magas összegű számla tűnt fel a munkatársaknak, ami leplezte az akár három héten át tartó adatkinyerést. Bár az elkövető azt állítja, nem áll szándékában eladni vagy nyilvánosságra hozni az adatokat, a hatóságok kiemelten figyelmeztetik a lakosságot a lehetséges adathalász kísérletekre.
A harmadik felek jelentette kockázat
Az eset rávilágít a digitális közigazgatási rendszerek egyik legnagyobb sebezhetőségére, a külső beszállítói láncra. Hiába védi egy állam szigorúan a központi adatbázisait, ha a hozzáféréssel rendelkező magánvállalkozásoknál hiányoznak az alapvető kiberbiztonsági higiéniai intézkedések. A dán adatvédelmi és kiberbiztonsági hatóságok jelenleg a hozzáférési szabályzatok szigorításán és az azonosítási folyamatok teljes újragondolásán dolgoznak.
A dán hatóságok közölték, hogy a CPR-szám önmagában a jövőben már nem tekinthető elegendőnek a személyazonosság igazolására. Az incidens rávilágított arra, hogy az automatizált monitoring hiánya és a gyenge jelszóhasználat mekkora nemzetbiztonsági és adatvédelmi kockázatot hordoz a modern digitális társadalmakban.